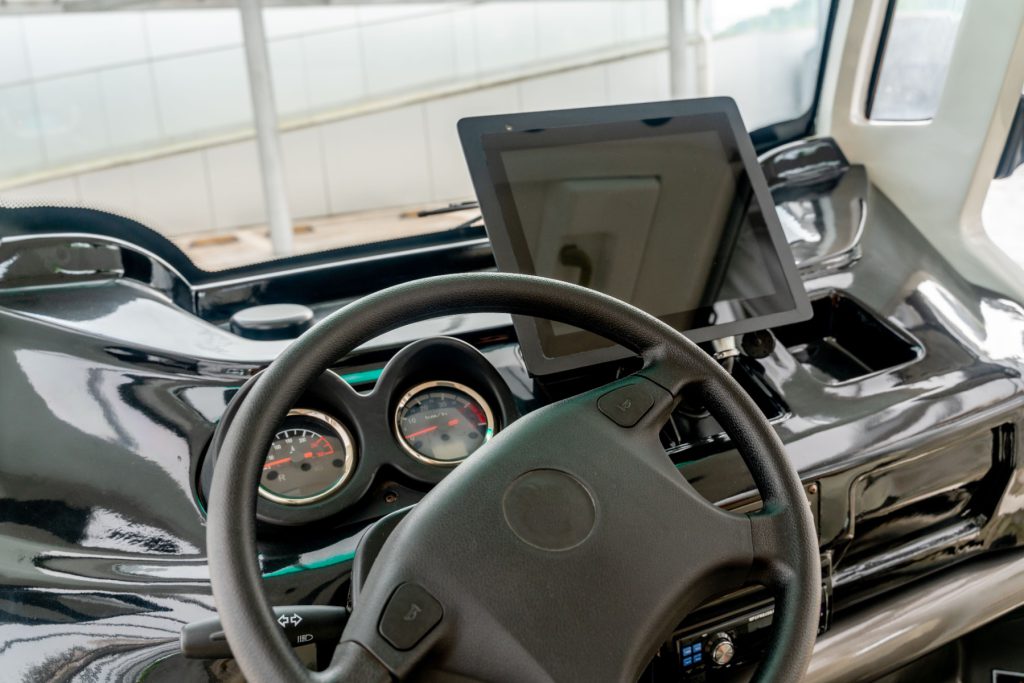
Atacurile cibernetice iau amploare în întreaga lume și afectează inclusiv activitatea de transport. Un exemplu este cel care a atacat la mijlocul lui martie serverele centrale ale Intoxalock, o companie cu sediul la Iowa (SUA), furnizor important de dispozitive andemaraj pentru alcool conectate la sistemele de aprindere ale vehiculelor. Astfel de sisteme, de la diverși furnizori, sunt deja folosite și în Europa, în special de șoferii care au un istoric legat de dependența de alcool.
Dispozitivele au nevoie de calibrare periodică la fiecare 30-120 de zile, în funcție de reglementările statului, ce are loc în service-uri autorizate și care depind de conexiunea cu serverele centrale ale furnizorului. Atacul cibernetic, însă, a întrerupt aceste legături astfel că o bună parte din cei circa 150.000 de șoferii care au acest tip de aparat antidemaraj la bord au avut activitatea blocată timp de circa 8 zile, perioadă în care activitatea companiei Intoxalock a fost , de asemenea, perturbată. Cazul a scos la suprafață câteva probleme esențiale legate de impunerea unui astfel de sistem. Una dintre problemele esențiale este atribuirea responsabilității în cazul în care acest sistem se deconectează din cauza unui atac cibernetic. Respectiv cine este responsabil pentru marfa nelivrată la timp care poate însemna inclusiv penalități ale clientului sau chiar deteriorarea produselor, pentru timpul de imobilizare a vehiculului sau pentru nerespectarea timpului necesar de verificare și calibrare a aparatului. Pe de altă parte, faptul că toate calibrările, rapoartele de conformitate și funcțiile de deblocare trec prin serverele furnizorului, fac ca un singur atac cibernetic să poată bloca activitatea a mii de camioane.